Votre portefeuille dépasse votre capacité d’évaluation
Vous évaluez les fournisseurs les plus critiques. Les autres restent hors de votre radar, faute de temps et de ressources.

Questionnaires à répétition, relances, analyses manuelles : vos équipes ne peuvent pas tout évaluer. TrustCycle est la première plateforme à centraliser vos deux rôles, client et fournisseur : évaluez vos tiers et partagez votre propre maturité cyber avec vos clients. L’analyse des preuves documentaires par IA et la notation cyber externe vous permettent de gagner du temps pour élargir vos évaluations à l’ensemble de votre écosystème.
Pour évaluer davantage de fournisseurs, il faut changer de méthode. Pas multiplier les questionnaires.
TrustCycle analyse par IA la documentation de sécurité et les preuves documentaires de vos fournisseurs. Security Rating complète cette évaluation par l’analyse de leur exposition externe.
Automatisez l’analyse des documents de sécurité existants pour réduire le travail manuel. Élargissez votre couverture au-delà des tiers critiques et concentrez vos équipes sur les écarts à traiter.
Évaluez vos tiers en tant que client et partagez votre maturité en tant que fournisseur. Centralisez votre documentation et réutilisez-la auprès de plusieurs clients autorisés.
Un même service peut être évalué selon les exigences de chaque client, grâce à des profils de sécurité ajustables. Les résultats restent justifiés par des références documentaires.

Dans un écosystème, chacun est à la fois client et fournisseur. Avec TrustCycle, gérez ces deux rôles dans un même espace : évaluez vos tiers et partagez votre propre maturité cyber avec vos clients autorisés.
Retrouvez vos évaluations dans une vue consolidée et adaptez leur lecture au service utilisé et à vos exigences de sécurité.
Déposez et actualisez votre documentation de sécurité dans un même espace. Réutilisez ce socle pour les évaluations de plusieurs clients autorisés, sans recommencer la collecte.
Vous gardez le contrôle des accès
En tant que fournisseur, vous autorisez les relations
permettant à vos clients de consulter votre évaluation.
Passez d’une vue consolidée de vos fournisseurs au détail d’un service ou d’un contrôle pour repérer les priorités, comprendre les écarts et orienter vos actions.
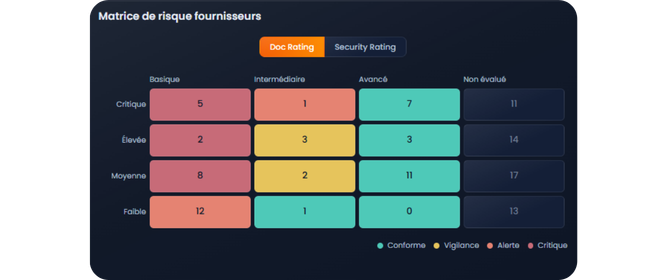
Croisez la criticité de vos fournisseurs avec leur maturité évaluée pour repérer les relations qui nécessitent une investigation ou un suivi renforcé.
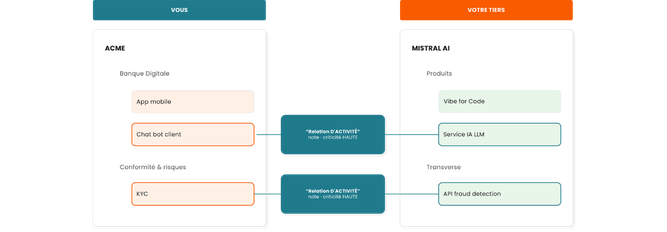
Consultez vos évaluations à l’échelle du groupe, d’une BU ou d’une activité. Distinguez les services d’un même fournisseur pour examiner le périmètre qui vous concerne.
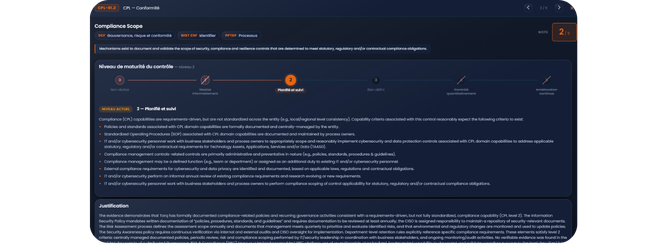
Explorez les résultats par catégorie et par contrôle. Retrouvez les références documentaires qui étayent le niveau attribué et les éléments attendus pour atteindre le niveau supérieur.
Importez vos fournisseurs
Reliez les services qu’ils délivrent à vos activités et définissez les profils de sécurité correspondant à vos exigences.
Collectez les documents existants
Vos fournisseurs déposent leur documentation de sécurité : politiques, procédures, plans d’assurance sécurité, questionnaires déjà renseignés.
L’IA analyse les preuves documentaires
Pour chaque contrôle du référentiel SCF, l’IA recherche les éléments documentés permettant d’attribuer un niveau de maturité et référence les sources utilisées.
Actualisez les documents, relancez l’évaluation
Lorsqu’un fournisseur ajoute ou met à jour sa documentation, l’analyse est relancée. L’évaluation évolue avec les informations disponibles.