Les Assises constituent un poste d’observation privilégié de l’écosystème cyber. Quels signaux faibles vous paraissent aujourd’hui les plus importants ?
Nous avons vu se succéder plusieurs sujets majeurs : la prise de conscience de notre dépendance technologique à l’égard des États-Unis et l’irruption de nouveaux acteurs de l’intelligence artificielle qui ont bouleversé les modèles établis et fragilisé notre système de confiance. Ces enjeux sont essentiels, mais ils ne doivent pas nous faire oublier l’adversaire premier : les attaquants. Dans un contexte géopolitique très tendu, ils disposent de moyens croissants et peuvent servir les intérêts d’États. Il ne faut donc pas se tromper de combat : travailler à notre autonomie et intégrer les ruptures technologiques, oui, mais sans perdre de vue la mission première de la cybersécurité, qui reste la défense des organisations.
Le thème des Assises 2026, qui se tiendront du 7 au 10 octobre à Monaco, est « Osons ! ». Qu’est-ce que la France et l’Europe devraient aujourd’hui oser davantage ?
La France a beaucoup construit en trente ans : un maillage national structuré, des Campus Cyber, un réseau InterCERT solide et des associations très actives. Notre faiblesse est désormais européenne. Nous devons mieux relier les campus, les institutions, les associations et les RSSI des différents États membres. Les Assises n’ont pas vocation à devenir « les Assises européennes » : leur modèle repose sur des échanges qualitatifs entre décideurs et offreurs français. En revanche, elles peuvent aider cette communauté à mieux travailler avec ses homologues européens. C’est le sens de la présence renforcée de l’ECSO à ces Assises 2026. Notre réseau reste très national ; il faut maintenant lui donner davantage de profondeur européenne.
Comment renforcer l’autonomie stratégique européenne sans rompre le dialogue avec les grands fournisseurs américains ?
Une coupure totale serait irréaliste et pourrait affaiblir la défense des organisations. Mais nous ne pouvons plus accepter les mêmes conditions qu’hier. Les RSSI européens doivent exiger davantage en matière de protection et d’hébergement des données ; les fournisseurs internationaux ont, de leur côté, intérêt à entendre ces attentes. L’autonomie stratégique n’est pas l’isolement : c’est la capacité à rééquilibrer la relation, à négocier et à choisir davantage ses dépendances. Les initiatives prises par certaines institutions en faveur de solutions souveraines sont courageuses, mais la réponse globale passera aussi par des accords plus exigeants avec les acteurs étrangers.
« Notre priorité doit être de bâtir un réseau européen plus puissant, un véritable “campus des campus” »
La cybersécurité est-elle réellement devenue un levier de compétitivité et de création de valeur ?
Le sujet n’est plus seulement de convaincre les dirigeants. Dans beaucoup d’organisations, la prise de conscience existe désormais. Le principal frein est souvent budgétaire, dans un contexte économique contraint, mais aussi opérationnel. La cybersécurité ne consiste pas à ajouter indéfiniment des couches de protection : il faut intégrer les solutions aux outils existants, parfois anciens ou obsolètes, faire évoluer les pratiques et développer les compétences. Il faut également regarder au-delà des grands comptes. La véritable économie française repose sur un tissu d’ETI, de PME, d’hôpitaux et de prestataires qui composent la chaîne d’approvisionnement des grandes organisations. C’est aujourd’hui là que se trouve une part importante de notre vulnérabilité collective.
Les questionnaires, audits, certifications et notations suffisent-ils encore à établir la confiance avec les fournisseurs ?
Ils sont nécessaires, mais ils ne peuvent pas être l’aboutissement de la démarche. On peut passer des heures à remplir des questionnaires sans se rapprocher de la réalité du terrain. Je crois davantage à une logique de coopération : les grandes organisations doivent embarquer leurs prestataires, les sensibiliser, élargir leurs audits et les aider à traiter leurs vulnérabilités. Une attaque contre un petit fournisseur peut immédiatement affecter l’image et l’activité de son donneur d’ordre. En cyberdéfense, personne ne gagne seul. La confiance ne se résume pas à des preuves documentaires ; elle se construit par un accompagnement continu de toute la chaîne de valeur.
L’intelligence artificielle constitue-t-elle encore une rupture technologique, ou sommes-nous déjà entrés dans une transformation économique et géopolitique plus profonde ?
La technologie est presque passée au second plan. Nous assistons à l’arrivée de nouveaux acteurs capables de bouleverser les rapports de force d’un marché qui touche directement aux outils de défense et à la confiance des citoyens. Cette disruption est donc plus sensible que dans d’autres secteurs. Mais l’IA n’est pas seulement américaine. Les projets présentés au prix de l’innovation des Assises montrent la qualité des start-up européennes. Le véritable enjeu est désormais de les financer et de les conserver sur notre territoire. Lorsqu’elles sont rachetées par des fonds américains, nous recréons la dépendance que nous cherchons à réduire. Notre priorité doit être de bâtir un réseau européen plus puissant, un véritable « campus des campus », capable de relier les compétences, les financements et les initiatives.
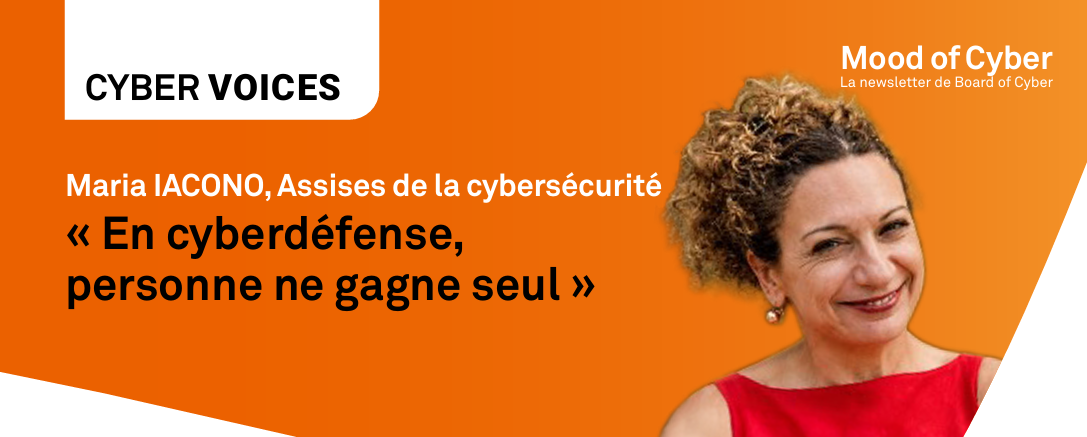
A propos de Maria Iacono
Directrice des Assises de la cybersécurité et de Ready For IT, Maria Iacono est l'une des figures de l'animation de l'écosystème cyber français. À travers ces deux rendez-vous, elle favorise le dialogue entre décideurs publics et privés autour des grands enjeux de confiance numérique et de transformation technologique.