690 / 1000
Score moyen issu de l’analyse de 2,8 millions d’actifs appartenant à 21 700 entités françaises. Une première en France !

Découvrez le Panorama NIS2 2026 complet, fondé sur l'analyse de la surface d'attaque externe de 21 700 entités françaises et de 2,8 millions d'actifs exposés sur Internet. Ce panorama apporte un éclairage inédit sur le niveau de maturité cyber des organisations susceptibles d'entrer dans le champ de NIS2, leurs principales expositions techniques et les risques qui se concentrent dans la chaîne de fournisseurs.
690 / 1000
21 700
2 800 000
2 / 18
Une première française, ce panorama ne vise pas à sanctionner, mais à poser un socle commun pour élever collectivement la maturité cyber et engager un travail collaboratif avec l'ensemble de l'écosystème.
À l’heure où NIS2 place la cybersécurité et la résilience au cœur de la gouvernance, Board of Cyber publie un panorama inédit de l’exposition externe des organisations françaises susceptibles d’entrer dans le champ de la directive.
Cette étude repose sur l’analyse non intrusive de 21 700 entités et de 2,8 millions d’actifs exposés sur Internet. Elle révèle un score moyen de 690/1000 et met en lumière les écarts de maturité, les vulnérabilités les plus critiques et les risques liés à la chaîne d’approvisionnement.
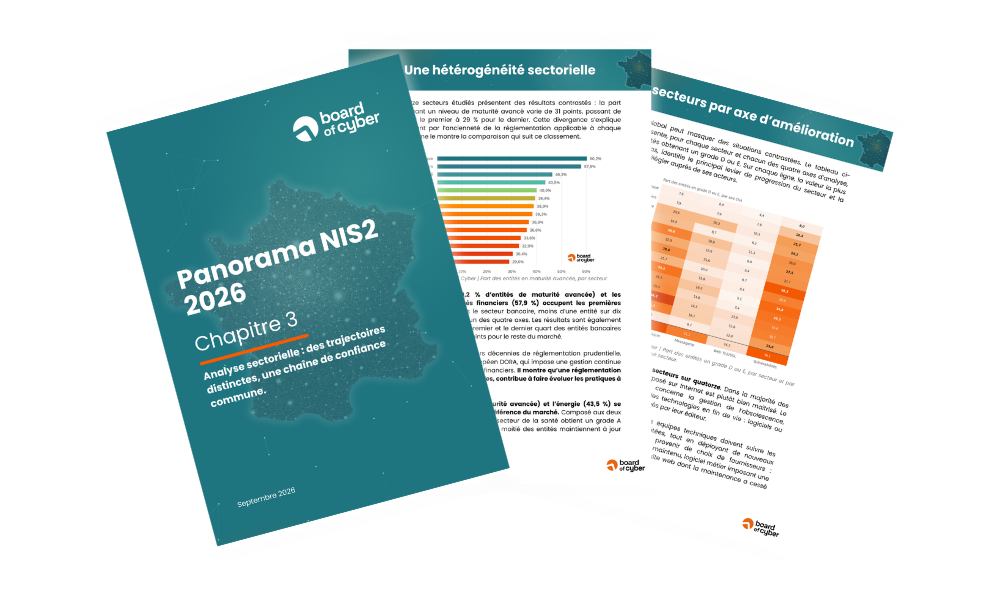
Le Panorama NIS2 2026 est désormais complet. Après une première lecture nationale de la maturité cyber et une analyse détaillée des expositions techniques les plus fréquentes, le chapitre 3 apporte un éclairage sectoriel sur les 18 secteurs concernés par la directive.
Il met en évidence des trajectoires de maturité distinctes, l'effet d'exigences réglementaires inscrites dans la durée et le rôle central du secteur numérique dans la sécurité de l'ensemble de la chaîne d'approvisionnement.
Dans ce document, découvrez notamment :
Ce Panorama ne mesure pas à lui seul la conformité à NIS2. Il fournit toutefois un point de repère concret pour comprendre son exposition externe, se situer par rapport à son secteur et renforcer la résilience de son organisation comme de son écosystème.
Le troisième chapitre complète le Panorama par une analyse des écarts de maturité entre secteurs et des priorités d'action associées.
Les secteurs soumis depuis longtemps à des exigences réglementaires de cybersécurité affichent les meilleurs niveaux de maturité. Le secteur bancaire compte 60,2 % d'entités de niveau avancé, suivi par les infrastructures de marchés financiers avec 57,9 %.
L'étude montre également que l'ancienneté réglementaire favorise avant tout la maîtrise de la surface d'attaque. Les secteurs déjà couverts par NIS1 affichent 19,8 % d'entités en grade D ou E sur cet axe, contre 29,9 % parmi les secteurs introduits par NIS2.
Pour les organisations nouvellement concernées, la première priorité est donc d'inventorier et de maîtriser les actifs exposés sur Internet. Pour les organisations déjà matures, l'enjeu consiste à maintenir ce niveau dans la durée et à réduire les vulnérabilités élevées et critiques.