Les normes et réglementations transforment-elles réellement la manière dont les entreprises gouvernent leur cybersécurité ?
Il y a deux manières de considérer la cybersécurité : soit comme une contrainte purement réglementaire et une affaire de compliance, soit comme une manière de se préparer face à l’essor de cybermenaces de plus en plus sévères et renforcées par les outils d’IA. La seconde perspective est naturellement la plus pertinente.
Le premier effet des réglementations européennes est de contraindre les entreprises à prendre la cybersécurité au sérieux. Certes, il y a une certaine inflation réglementaire, mais l’Union européenne fournit des efforts pour harmoniser les différents référentiels, dont certains concernent la sécurité des systèmes et réseaux comme NIS2, d’autres la résilience des produits comme le CRA, d’autres encore la résilience opérationnelle des entités financières comme DORA.
Le principal risque cyber d’une entreprise ne résiderait-il pas aujourd’hui chez ses fournisseurs ?
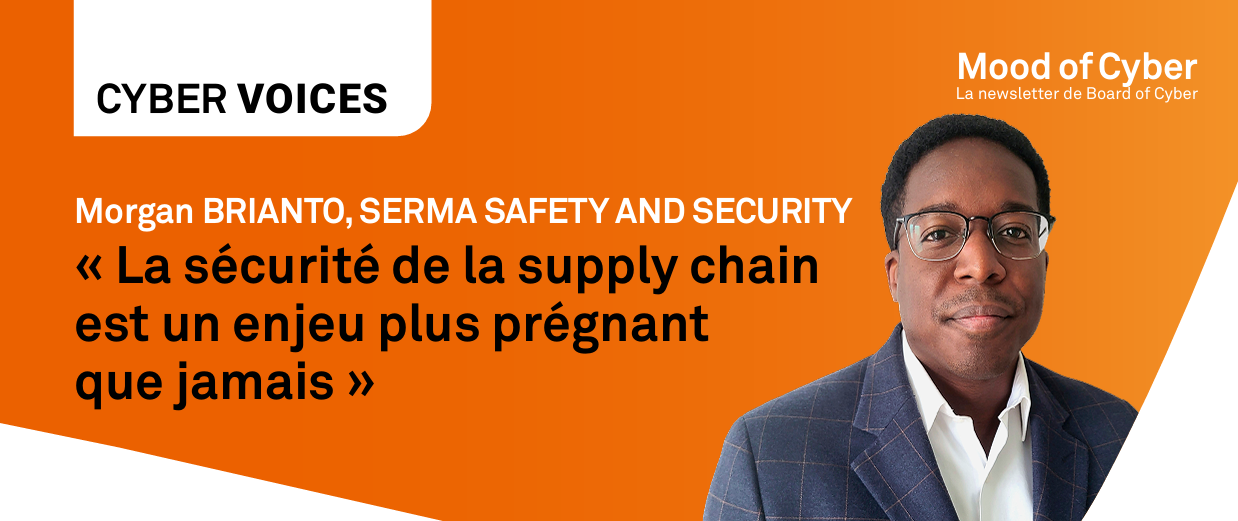
Oui ; la sécurité de la supply chain est un sujet qui n’est pas nouveau mais qui est plus présent que jamais et de ce point de vue, le Cybersecurity Act 2 est peut-être plus important encore que NIS2. Il est encore en discussion mais l’un de ses volets concerne directement la supply chain, l’UE se réservant le droit de créer une liste de pays et de fournisseurs à haut risque.
Si ce texte est mis en œuvre dans sa version actuelle, les entreprises ayant des fournisseurs de services et de produits dans des pays désignés comme étant à haut risque devront cesser toute relation dans un délai de 36 mois. Ce point est encore en débat, mais il est probable que l’on en arrivera là.
« Un audit cyber peut conduire un fonds d’investissement à interrompre une acquisition » - Morgan BRIANTO
La cyber préoccupe de plus en plus les fonds d’investissement. Assiste-t-on à une convergence entre leurs exigences et celles des régulateurs ?
Oui, mais pas pour les mêmes raisons. La réglementation cherche d’abord à prévenir des risques opérationnels, voire systémiques. Un fonds de capital-investissement cherche, lui, à protéger la valeur de ses participations, leur continuité d’activité et leur réputation.
Cette préoccupation intervient dès la phase d’acquisition avec des due diligence cyber pour identifier les red flags et permettre aux investisseurs de décider en connaissance de cause. Nous avons déjà rencontré un cas où les faiblesses constatées et les investissements nécessaires pour remettre l’entreprise à niveau ont contribué à modifier substantiellement une opération d’acquisition.
Mais le plus souvent, l’objectif est d’identifier les vulnérabilités et de construire, après l’acquisition, un plan à 100 jours pour renforcer rapidement la cyber-maturité de la participation.
À propos de Morgan Brianto
Morgan Brianto est responsable GRC de Serma Safety and Security, une plateforme indépendante d’expertise et de conseil pour les technologies électroniques, les systèmes embarqués et les systèmes d’information.